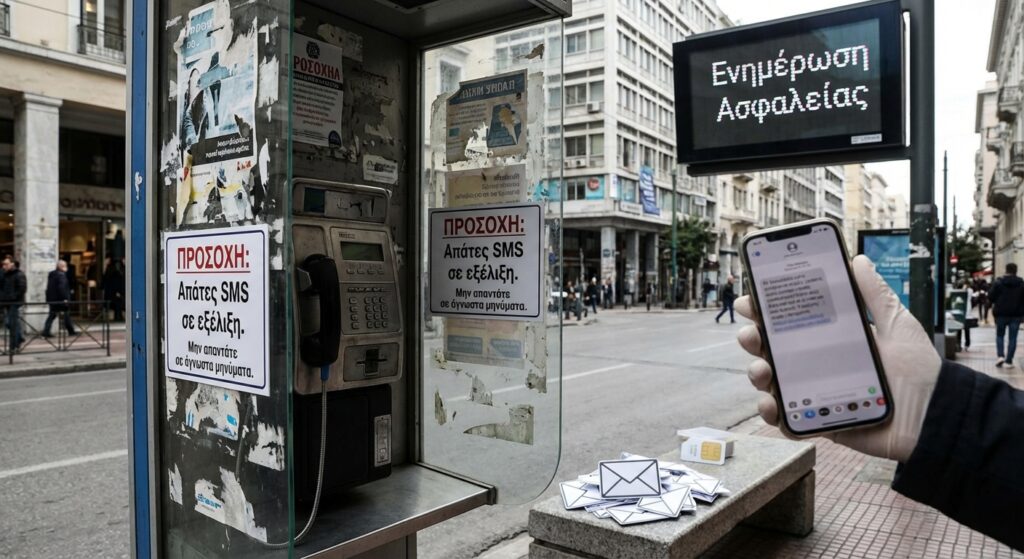
Στη σύγχρονη ψηφιακή εποχή, όπου η επικοινωνία και οι συναλλαγές διεκπεραιώνονται ολοένα και περισσότερο ηλεκτρονικά, ένα νέο, ιδιαίτερα ανησυχητικό φαινόμενο έχει κάνει την εμφάνισή του και κερδίζει έδαφος σε όλη την ελληνική επικράτεια. Πρόκειται για μια εξελιγμένη μορφή απάτης που διαδίδεται μέσω μαζικών αποστολών μηνυμάτων SMS, στοχεύοντας πολίτες ανεξαρτήτως ηλικίας και κοινωνικοοικονομικής θέσης. Τα μηνύματα αυτά παρουσιάζονται με τρομακτική πειστικότητα, υιοθετώντας το ύφος και την επίσημη ορολογία γνωστών και αξιόπιστων φορέων, όπως ο Εθνικός Οργανισμός Παροχής Υπηρεσιών Υγείας (ΕΟΠΥΥ), η Ανεξάρτητη Αρχή Δημοσίων Εσόδων (ΑΑΔΕ), μεγάλες τράπεζες, το ταχυδρομείο ή αναγνωρισμένες εταιρείες ταχυμεταφορών. Ο σκοπός τους είναι να δημιουργήσουν κλίμα έκτακτης ανάγκης και να προκαλέσουν άμεση αντίδραση. Οι απατεώνες, με δεξιοτεχνία και μεθοδικότητα, σχεδιάζουν τα μηνύματά τους ώστε να προσομοιάζουν πλήρως τις επίσημες ειδοποιήσεις που οι πολίτες είναι συνηθισμένοι να λαμβάνουν.
Συχνά, αναφέρουν την ύπαρξη κάποιας εκκρεμότητας, ενός προβλήματος σε μια πρόσφατη συναλλαγή, ή δήθεν επιστροφής χρημάτων που ο δικαιούχος περιμένει. Αυτή η προσέγγιση, εκμεταλλευόμενη την ανάγκη για άμεση επίλυση προβλημάτων ή την προσμονή οικονομικών οφελών, καθιστά τα θύματα πιο ευάλωτα και λιγότερο επιφυλακτικά. Ο κεντρικός πυρήνας αυτής της τακτικής είναι η δημιουργία ενός αισθήματος επείγοντος, που οδηγεί τους παραλήπτες να δράσουν βιαστικά, χωρίς να αφιερώσουν τον απαραίτητο χρόνο για έλεγχο και επαλήθευση των πληροφοριών που τους παρέχονται. Η ταχύτητα δράσης είναι αυτή που επιδιώκουν οι δράστες για να διασφαλίσουν την επιτυχία της απάτης τους. Στην πλειονότητά τους, τα μηνύματα αυτά περιέχουν συνδέσμους (links) που παραπέμπουν σε παραποιημένες ιστοσελίδες, οι οποίες μοιάζουν εκ πρώτης όψεως με τις επίσημες ιστοσελίδες των φορέων.
Μόλις ο χρήστης κάνει κλικ σε αυτόν τον σύνδεσμο, οδηγείται σε μια φόρμα όπου του ζητείται η εισαγωγή ευαίσθητων προσωπικών δεδομένων. Αυτό μπορεί να περιλαμβάνει τον αριθμό ταυτότητας, τον ΑΦΜ, τα στοιχεία της πιστωτικής ή χρεωστικής κάρτας, κωδικούς πρόσβασης σε τραπεζικούς λογαριασμούς, καθώς και άλλα στοιχεία που μπορούν να χρησιμοποιηθούν για την κλοπή ταυτότητας ή την άμεση οικονομική αφαίμαξη. Οι απατεώνες δεν διστάζουν να ζητήσουν ακόμη και κωδικούς μιας χρήσης (OTP) που αποστέλλονται από τις τράπεζες, ολοκληρώνοντας έτσι την απάτη και αποσπώντας τα χρήματα από τους ανυποψίαστους πολίτες. Η εμπιστοσύνη που δείχνουμε στην οπτική ομοιότητα των ιστοσελίδων μας καθιστά ευάλωτους σε αυτή τη μορφή κυβερνοεπίθεσης. Η αντιμετώπιση αυτού του φαινομένου απαιτεί από τον καθένα μας συνεχή επαγρύπνηση και προσοχή. Η βασική αρχή είναι η αμφισβήτηση κάθε ύποπτου μηνύματος, ακόμη κι αν φαίνεται να προέρχεται από έγκυρη πηγή.
Ποτέ μην κάνετε κλικ σε συνδέσμους που περιέχονται σε SMS, εάν δεν έχετε απόλυτη βεβαιότητα για την αυθεντικότητά τους. Αντί αυτού, πληκτρολογήστε χειροκίνητα την επίσημη διεύθυνση του ιστότοπου του φορέα στην μπάρα διευθύνσεων του προγράμματος περιήγησής σας ή χρησιμοποιήστε τις επίσημες εφαρμογές τους. Επίσης, σε περίπτωση που λάβετε ένα μήνυμα που σας ανησυχεί, είναι προτιμότερο να επικοινωνήσετε απευθείας τηλεφωνικά με τον εκάστοτε οργανισμό ή τράπεζα, χρησιμοποιώντας τους επίσημους τηλεφωνικούς αριθμούς που γνωρίζετε ή που βρίσκονται στις επίσημες ιστοσελίδες τους. Η προστασία των προσωπικών σας δεδομένων και των οικονομικών σας συμφερόντων είναι ύψιστης σημασίας, και η ενημέρωση αποτελεί τον καλύτερο σύμμαχο στην καταπολέμηση αυτών των ψηφιακών απειλών που συνεχώς εξελίσσονται.